
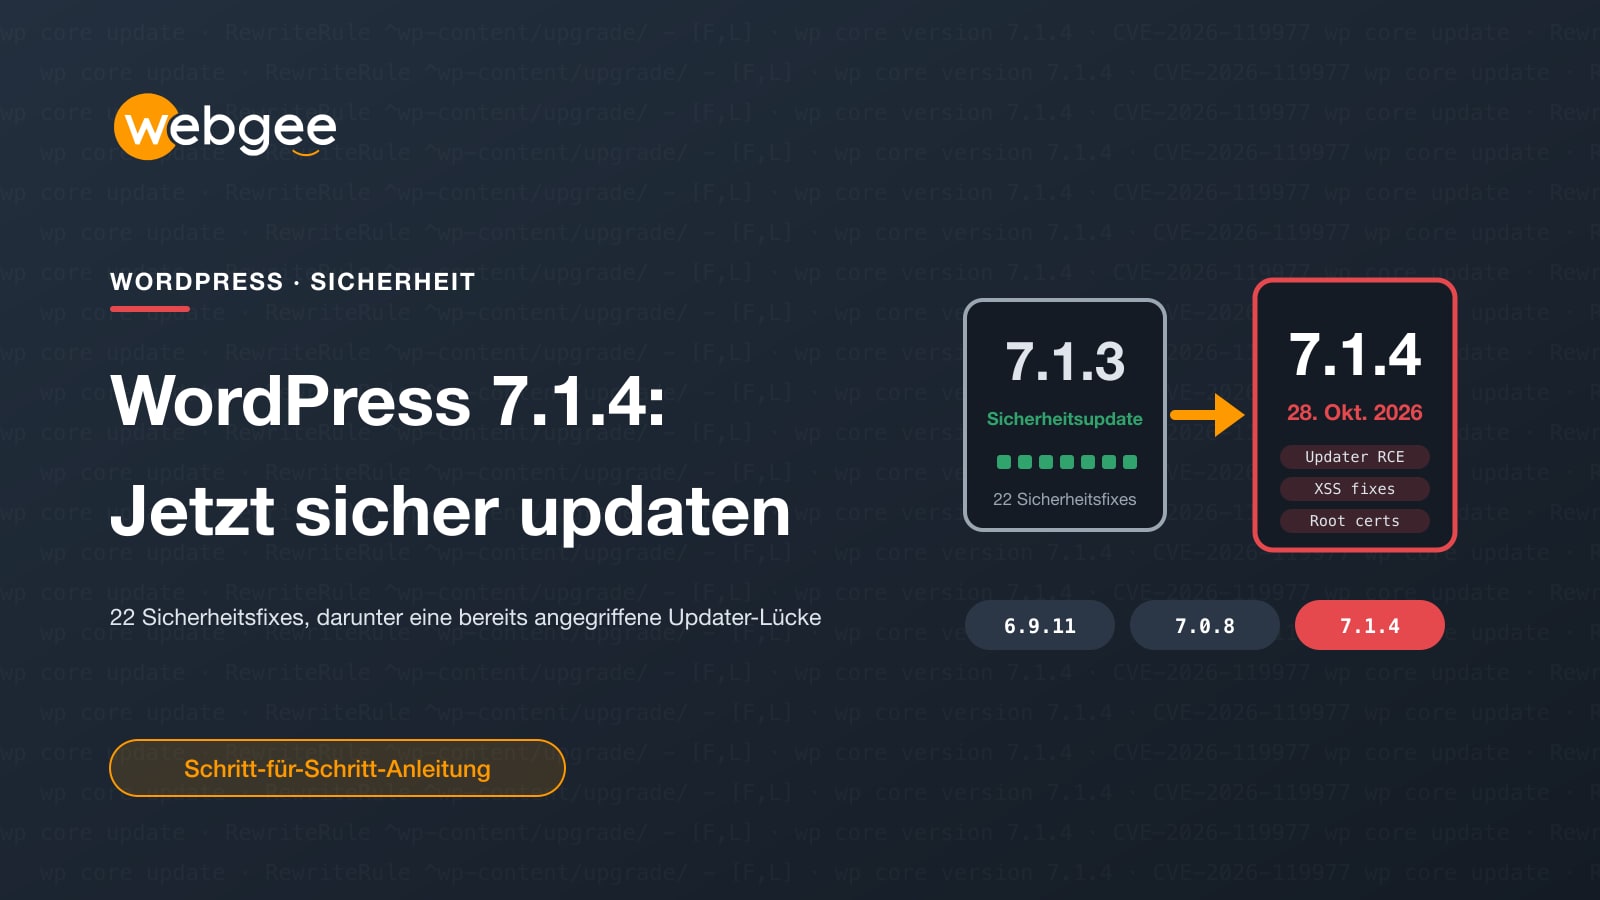
WordPress hat am 28. Oktober 2026 Version 7.1.4 veröffentlicht, die 22 Sicherheitsprobleme behebt. Eines davon ist ungewöhnlich: Es steckt nicht in einem Plugin oder Theme, sondern im WordPress-Updater selbst – und es lässt sich ohne Benutzerkonto auf Ihrer Website ausnutzen.
Die Angreifer waren schnell. Wordfence veröffentlichte noch am Abend des Releases eine Firewall-Regel und registrierte neun Minuten später den ersten Angriffsversuch. In den folgenden Tagen wurden Zehntausende Versuche pro 24 Stunden blockiert. Dieser Leitfaden erklärt, worum es bei der Lücke geht, welche Versionen sie beheben und wie Sie aktualisieren, ohne währenddessen die Tür offen zu lassen.
Das Wichtigste
- WordPress 7.1.4 (28. Oktober 2026) behebt 22 Sicherheitsprobleme. Jede Website sollte auf dieser Version laufen oder auf dem gefixten Release ihres Versionszweigs.
- Die gravierendste Lücke, CVE-2026-119977, erlaubt es Angreifern ohne Benutzerkonto, während eines Core-Updates Code auszuführen. Wordfence bewertet sie mit 8.1 (hoch).
- Angreifer begannen innerhalb von neun Minuten nach der ersten Firewall-Regel mit ihren Versuchen – seitdem sind es Zehntausende pro Tag.
- Sperren Sie den Webzugriff auf wp-content/upgrade/, bevor Sie aktualisieren. Führen Sie dann das Update durch und prüfen Sie Ihre Website auf Anzeichen eines Einbruchs.
- WordPress 4.6 und älter erhalten überhaupt keinen Fix. Diese Websites benötigen ein vollständiges Upgrade.
Kurz zusammengefasst Fügen Sie die unten stehende einzeilige Regel hinzu, um den Webzugriff auf wp-content/upgrade/ zu sperren. Aktualisieren Sie dann auf 7.1.4 (oder das gefixte Release Ihres Versionszweigs) und prüfen Sie anschließend, ob es unbekannte Administratoren gibt. Läuft Ihre Website mit WordPress 4.6 oder älter, gibt es keinen Fix: Sie benötigt ein vollständiges Upgrade.
Worum es bei der Updater-Lücke geht
Die Lücke wird als CVE-2026-119977 geführt. Wordfence bewertet sie mit 8.1 von 10 (hoch). WordPress selbst stuft sie niedriger ein, weil sie schwer auszunutzen ist – doch „schwer“ heißt nicht „sicher“, wenn Bots es tausendfach am Tag versuchen können.
Wenn WordPress ein vollständiges Core-Update installiert, entpackt es die neuen Dateien zunächst in einen Ordner unter wp-content/upgrade/. In den betroffenen Versionen hatte dieser Ordner einen vorhersehbaren Namen und war auf vielen Servern über das Web erreichbar. Für einige Sekunden konnte jeder die darin liegende Kopie des WordPress-Installers aufrufen und auf eine vom Angreifer kontrollierte Datenbank verweisen – und so Code auf Ihrem Server ausführen.
Dafür müssen vier Bedingungen zusammentreffen: Ein Update mit dem vollständigen Paket muss laufen, der Ordner muss über das Web erreichbar sein, der Angreifer muss seinen Pfad finden und er muss das Rennen gewinnen, bevor WordPress aufräumt. Die letzten drei Punkte erledigen Bots, indem sie Websites immer wieder abfragen – daher die hohen Zahlen an Angriffsversuchen.
Version 7.1.4 schließt die Lücke, indem sie dem Namen des Staging-Ordners 16 zufällige Zeichen hinzufügt, eine schützende index.php im Upgrade-Ordner belässt und das Kopieren der Konfiguration aus der Staging-Kopie verweigert. Die übrigen 21 Fixes betreffen Cross-Site-Scripting, Probleme mit der Interactivity API, die Offenlegung von Informationen gegenüber nicht angemeldeten Besuchern, Berechtigungsprüfungen sowie ein Update der mitgelieferten Root-Zertifikate.
Welche Versionen gefixt sind
Der Fix wurde auf alle Versionszweige zurückportiert, die noch Sicherheitsupdates erhalten. Aktualisieren Sie mindestens auf:
- 7.1.4 im Zweig 7.1 bzw. 7.0.8 im Zweig 7.0;
- 6.9.11, 6.8.12, 6.7.11, 6.6.11, 6.5.14 oder 6.4.14 in den 6.x-Zweigen;
- das entsprechende gefixte Release in älteren 6.x-, 5.x- und 4.7–4.9-Zweigen, bis hinunter zu 4.7.39.
WordPress 4.6 und älter erhalten keinen Fix. Zudem decken Backports nur Sicherheitsprobleme ab – das beste Ziel für jede Website ist daher die aktuelle Version 7.1.4.
Schritt 1: Zuerst den Upgrade-Ordner sperren
Der kritische Moment ist das Update selbst. Schließen Sie das Zeitfenster daher bevor Sie aktualisieren. Fügen Sie diese Regel in die Datei .htaccess im Stammverzeichnis Ihrer Website ein (in cPanel unter File Manager › public_html, mit eingeblendeten versteckten Dateien), und zwar oberhalb des Blocks # BEGIN WordPress:
# Block web access to WordPress update staging files (CVE-2026-119977)
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteRule ^wp-content/upgrade/ - [F,L]
</IfModule>
Fügen Sie die Regel in die .htaccess im Stammverzeichnis ein, nicht in den Upgrade-Ordner: WordPress leert diesen Ordner vor jedem Update. Die Regel beeinträchtigt keine Updates, da WordPress diese Dateien direkt auf dem Server liest und nicht über das Web. Sie funktioniert auf den LiteSpeed-Servern von WebGee und auf jedem Apache-kompatiblen Server.
Schritt 2: Aktualisieren
Erstellen Sie zuerst ein aktuelles Backup. Beim cPanel-Hosting von WebGee können Sie mit JetBackup mit wenigen Klicks jederzeit eines anlegen. Aktualisieren Sie anschließend über Dashboard › Aktualisierungen › Auf Version 7.1.4 aktualisieren oder per SSH:
# Check the current version
wp core version

# Update core, then the database if asked
wp core update
wp core update-db

# Confirm
wp core version
Websites mit automatischen Hintergrund-Updates sollten bereits auf 7.1.4 laufen – prüfen Sie es trotzdem. Automatische Updates schlagen häufiger unbemerkt fehl, als man denkt, etwa nach einer Änderung der Dateiberechtigungen oder bei voller Festplatte.
Schritt 3: Prüfen, ob niemand eingedrungen ist
Zum Zeitpunkt der Erstellung dieses Artikels waren keine bestätigten Kompromittierungen bekannt, und es gibt keine veröffentlichten Listen mit IP-Adressen oder Dateien der Angreifer. Achten Sie stattdessen auf auffälliges Verhalten:
Prüfen Sie nach dem Update auf
- Administratorkonten, die Sie nicht kennen (Benutzer › Alle Benutzer, gefiltert nach Administrator)
- Plugins, die Sie nicht installiert haben, auch solche, die nach Ihrer eigenen Domain benannt sind
- Unerwartete PHP-Dateien unter wp-content/upgrade/ oder wp-content/uploads/
- Anfragen an setup-config.php oder andere PHP-Dateien unter wp-content/upgrade/ in Ihren Zugriffsprotokollen
- Änderungen an wp-config.php oder .htaccess rund um den Zeitpunkt, zu dem Core-Updates liefen
Beim cPanel-Hosting von WebGee können Sie außerdem einen Malware-Scan direkt in cPanel ausführen. Der CMS-Threats-Bericht von cPGuard zeigt jede WordPress-Installation im Konto samt Core-Version an – so fällt eine vergessene Kopie mit veraltetem Release sofort auf. Wenn Sie etwas finden, folgen Sie unserer Anleitung zur Malware-Bereinigung oder eröffnen Sie ein Ticket.
Vergessen Sie die Kopien nicht Alte Installationen in Ordnern wie /old, /test oder /staging werden genauso angegriffen wie Ihre Hauptwebsite – und meist sind genau sie es, die niemand aktualisiert. Aktualisieren oder löschen Sie sie.
Vier Sicherheitsreleases seit September
Version 7.1.4 folgt in weniger als sechs Wochen auf 7.1.1, 7.1.2 und 7.1.3, und am 8. Dezember erscheint WordPress 7.2. Allein da Schritt zu halten, ist echte Arbeit. Mit WordPress-Hosting von WebGee erhalten Sie Backups, Sicherheitsscans auf Serverebene, ab dem Turbo-Tarif eine Staging-Umgebung sowie Techniker im Live-Chat rund um die Uhr, die sich täglich mit WordPress-Updates befassen.
Häufige Fragen
Welche Versionen beheben CVE-2026-119977?
WordPress 7.1.4 sowie gefixte Releases für ältere Versionszweige, darunter 7.0.8, 6.9.11, 6.8.12 und zurück bis 4.7.39. WordPress 4.6 und älter erhalten keinen Fix.
Meine Website aktualisiert sich automatisch. Muss ich trotzdem etwas tun?
Prüfen Sie, ob das Update tatsächlich durchgelaufen ist: Unter Dashboard › Aktualisierungen oder mit wp core version sollte 7.1.4 oder das gefixte Release Ihres Versionszweigs angezeigt werden. Automatische Updates können unbemerkt fehlschlagen, zum Beispiel bei Problemen mit Dateiberechtigungen.
Kann die Lücke ausgenutzt werden, wenn gerade kein Update läuft?
Nein. Die Lücke besteht nur während der wenigen Sekunden, in denen ein vollständiges Core-Update Dateien unter wp-content/upgrade/ entpackt. Deshalb schließt das Sperren dieses Ordners vor dem Update die Lücke.
Wurde schon jemand darüber gehackt?
Zum Zeitpunkt der Erstellung dieses Artikels waren keine bestätigten Kompromittierungen bekannt, nur eine große Zahl abgewehrter Versuche. Das kann sich schnell ändern – warten Sie also nicht.
Funktionieren Updates noch, wenn ich wp-content/upgrade/ sperre?
Ja. WordPress liest und schreibt diesen Ordner direkt auf dem Server; die Regel verhindert lediglich, dass Browser und Bots Dateien darin abrufen.
