
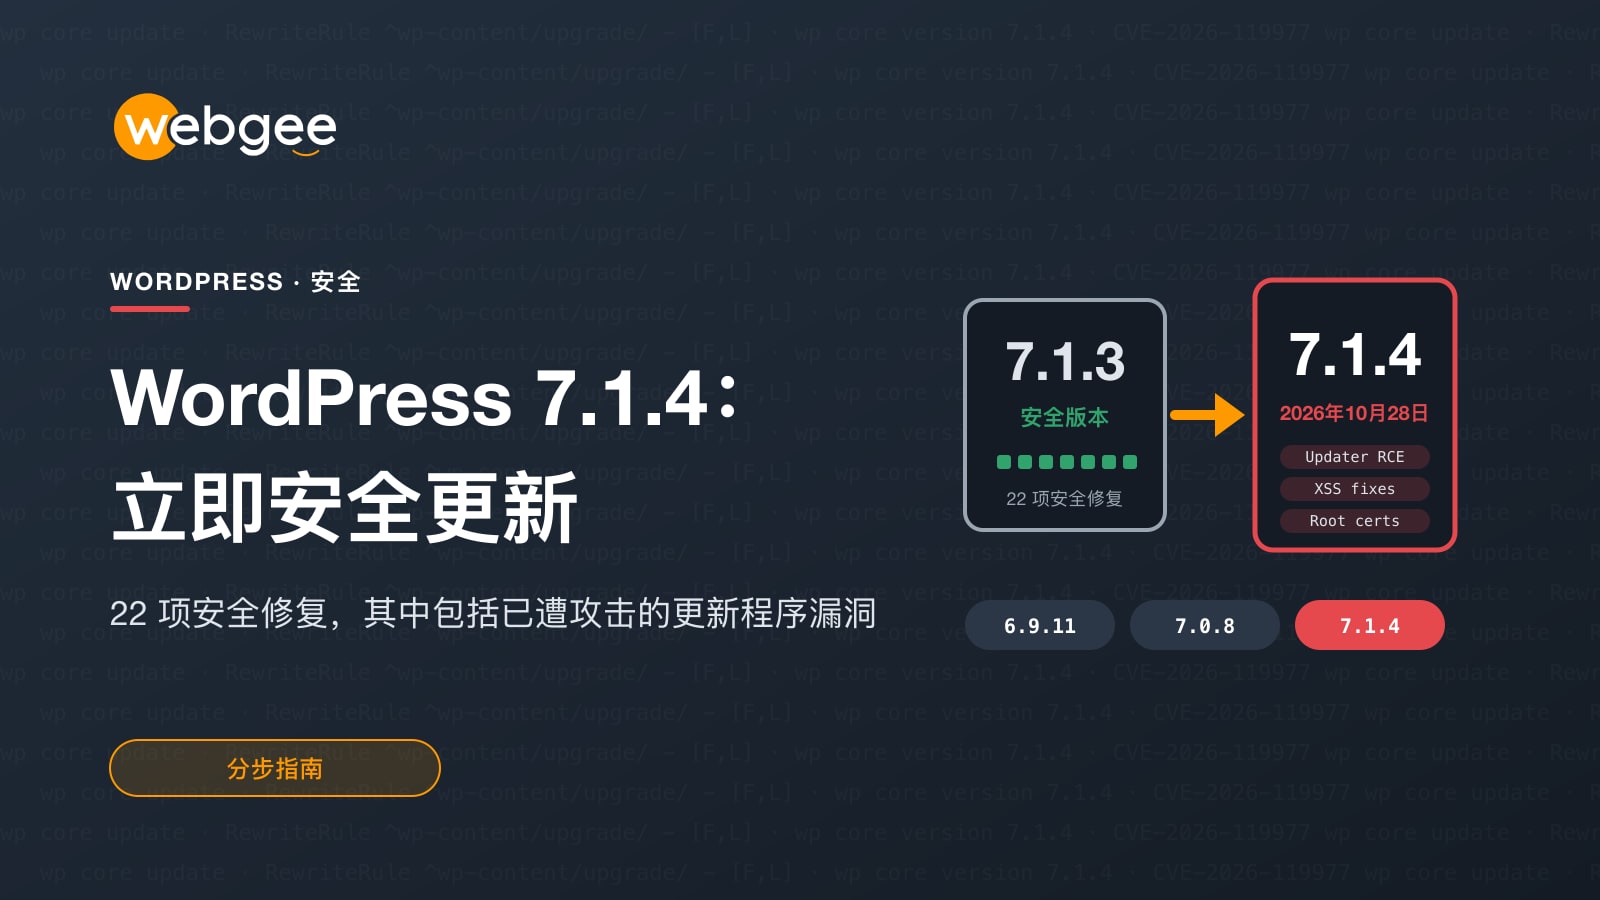
WordPress 于 2026 年 10 月 28 日发布了 7.1.4,修复了 22 个安全问题。其中一个比较特殊:它不在插件或主题中,而是在 WordPress 更新程序本身,并且无需在你的网站上拥有账户即可利用。
攻击者行动迅速。Wordfence 在版本发布当晚推出了防火墙规则,九分钟后就发现了第一次攻击尝试。在接下来的几天里,它每 24 小时拦截的攻击尝试多达数万次。本指南将介绍这个漏洞是什么、哪些版本修复了它,以及如何在更新过程中不给攻击者留下可乘之机。
要点速览
- WordPress 7.1.4(2026 年 10 月 28 日)修复了 22 个安全问题。所有网站都应升级到该版本,或升级到所在分支的修复版本。
- 最主要的漏洞 CVE-2026-119977 可让没有账户的攻击者在核心更新期间执行代码。Wordfence 将其评为 8.1 分(高危)。
- 首条防火墙规则发布后九分钟内,攻击者就开始了探测,此后每天的攻击尝试多达数万次。
- 更新前先阻止通过 Web 访问 wp-content/upgrade/,然后再更新,并检查是否有入侵迹象。
- WordPress 4.6 及更早版本没有任何修复,这些网站需要全面升级。
简要说明 先添加下面这条一行规则,阻止通过 Web 访问 wp-content/upgrade/,然后更新到 7.1.4(或你所在分支的修复版本),再检查是否有陌生的管理员用户。如果你的网站使用的是 WordPress 4.6 或更早版本,则没有修复可用,需要全面升级。
这个更新程序漏洞是什么
该漏洞编号为 CVE-2026-119977。Wordfence 将其评为 8.1 分(满分 10 分,高危)。WordPress 官方给出的评级较低,因为它利用难度较大,但当机器人每天可以尝试数千次时,“难”并不等于“安全”。
WordPress 安装完整核心更新时,会先将新文件解压到 wp-content/upgrade/ 下的一个文件夹中。在受影响的版本中,该文件夹的名称是可预测的,并且在许多服务器上可以通过 Web 访问。在几秒钟内,任何人都可以打开其中的 WordPress 安装程序副本,并将其指向攻击者控制的数据库,从而在你的服务器上执行代码。
攻击需要同时满足四个条件:正在进行完整包更新、该文件夹可通过 Web 访问、攻击者能找到其路径,并且要在 WordPress 清理之前抢先得手。机器人通过反复轮询网站来满足后三个条件,这也是攻击尝试数量如此之多的原因。
7.1.4 通过以下方式修复了该漏洞:在暂存文件夹名称中加入 16 个随机字符,在 upgrade 文件夹中保留一个 index.php 防护文件,并拒绝从暂存副本中复制配置。其余 21 项修复涉及跨站脚本、Interactivity API 问题、向未登录访客泄露信息、权限检查,以及内置根证书的更新。
哪些版本已修复
该修复已向后移植到所有仍在接收安全更新的分支。请至少更新到:
- 7.1 分支的 7.1.4,或 7.0 分支的 7.0.8;
- 6.x 分支的 6.9.11、6.8.12、6.7.11、6.6.11、6.5.14 或 6.4.14;
- 更早的 6.x、5.x 以及 4.7–4.9 分支的对应修复版本,最低到 4.7.39。
WordPress 4.6 及更早版本不会获得修复。此外,向后移植只涵盖安全问题,因此对任何网站来说,最佳选择都是最新版本 7.1.4。
第 1 步:先阻止访问 upgrade 文件夹
漏洞出现在更新过程中,所以要在更新之前堵住这个缺口。将以下规则添加到网站根目录的 .htaccess 文件中(在 cPanel 中依次打开 File Manager › public_html,并显示隐藏文件),放在 # BEGIN WordPress 代码块的上方:
# Block web access to WordPress update staging files (CVE-2026-119977)
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteRule ^wp-content/upgrade/ - [F,L]
</IfModule>
请把规则放在根目录的 .htaccess 中,而不是 upgrade 文件夹内:WordPress 每次更新前都会清空该文件夹。这条规则不会影响更新,因为 WordPress 是在服务器本地读取这些文件,而不是通过 Web 访问。它适用于 WebGee 的 LiteSpeed 服务器,以及任何兼容 Apache 的服务器。
第 2 步:更新
先做一次全新备份。在 WebGee cPanel 主机上,只需点击几下,就能通过 JetBackup 按需创建备份。然后在仪表盘 › 更新 › 更新至版本 7.1.4 中更新,或通过 SSH 更新:
# Check the current version
wp core version

# Update core, then the database if asked
wp core update
wp core update-db

# Confirm
wp core version
启用了后台自动更新的网站应该已经是 7.1.4,但仍建议检查一下。自动更新悄无声息失败的情况比大家想象的更常见,例如在文件权限变更或磁盘已满之后。
第 3 步:确认没有人入侵
截至撰稿时,尚无确认的入侵报告,也没有公开的攻击者 IP 地址或文件列表。因此请从异常行为入手排查:
更新后请检查
- 你不认识的管理员账户(用户 › 所有用户,按“管理员”筛选)
- 你没有安装过的插件,包括以你自己域名命名的插件
- wp-content/upgrade/ 或 wp-content/uploads/ 下出现的可疑 PHP 文件
- 访问日志中对 wp-content/upgrade/ 下 setup-config.php 或其他 PHP 文件的请求
- 在核心更新运行前后,wp-config.php 或 .htaccess 发生的变更
在 WebGee cPanel 主机上,你还可以从 cPanel 运行恶意软件扫描。cPGuard 的 CMS Threats 报告会列出账户中所有 WordPress 安装及其核心版本,因此被遗忘、仍停留在旧版本上的副本会一目了然。如果发现问题,请按照我们的恶意软件清理步骤操作,或提交工单。
别忘了那些副本 位于 /old、/test 或 /staging 等文件夹中的旧安装,遭受的攻击与主站完全相同,而且往往是没人更新的那些。请更新它们,或直接删除。
自 9 月以来已有四次安全更新
在不到六周的时间里,7.1.4 紧随 7.1.1、7.1.2 和 7.1.3 发布,而 WordPress 7.2 将于 12 月 8 日推出。光是跟上这些更新就已经是一项实打实的工作。使用 WebGee WordPress 主机,你可以获得备份、服务器级安全扫描、Turbo 及以上套餐提供的预发布(staging)环境,以及每天都在处理 WordPress 更新、7×24 小时在线聊天支持的工程师团队。
常见问题
哪些版本修复了 CVE-2026-119977?
WordPress 7.1.4,以及旧分支的修复版本,包括 7.0.8、6.9.11、6.8.12,一直到 4.7.39。WordPress 4.6 及更早版本没有修复。
我的网站会自动更新,还需要做什么吗?
请确认更新确实已完成:在“仪表盘 › 更新”中查看,或运行 wp core version,应显示 7.1.4 或你所在分支的修复版本。自动更新可能会悄无声息地失败,例如遇到文件权限问题时。
没有在进行更新时,这个漏洞会被利用吗?
不会。该漏洞只存在于完整核心更新在 wp-content/upgrade/ 下解压文件的那几秒钟内。因此,在更新前阻止访问该文件夹即可堵住这个漏洞。
有人因此被入侵了吗?
截至撰稿时,尚无确认的入侵报告,只有大量被拦截的攻击尝试。但情况可能很快变化,所以不要等待。
阻止访问 wp-content/upgrade/ 会导致更新失败吗?
不会。WordPress 是在服务器本地读写该文件夹的;这条规则只会阻止浏览器和机器人请求其中的文件。
