
您的 WordPress 仪表盘显示一切都已是最新状态。核心程序是最新版本,主题看起来也没问题,网站加载速度也很快。然而,一个被遗忘的插件仍然可能成为攻击者所需的那扇敞开的门。
正因如此,我们已在 WebGee cPanel 主机上开启了 cPGuard 的 CMS Threats 扫描和每周通知功能。cPGuard 现在会检查您账户中的每一个 WordPress、Joomla 和 Drupal 安装是否存在已知漏洞,并准确告诉您哪个插件或主题需要处理——赶在别人发现之前。
要点速览
- 大多数 WordPress 入侵事件都是通过过时或已停止维护的插件发生的,而不是 WordPress 核心。
- WebGee cPanel 主机上的 cPGuard 现可扫描每一个 WordPress、Joomla 和 Drupal 网站中的已知漏洞,并每周通过邮件向您发送报告。
- “Status: latest”仅针对核心程序;CVE 列显示的是风险最高的插件或主题。
- 停用插件并不能保护您。不用的插件请直接删除。
- 先备份,再更新或替换被标记的项目,然后在 cPGuard 中确认它们显示为 Safe。
本指南内容
- 为什么入侵通常来自插件,而不是 WordPress 本身
- 新的 cPGuard 每周邮件会告诉您什么
- 如何在一分钟内于 cPanel 中找到存在漏洞的插件
- 如何安全地修复问题并确认修复成功
为什么插件是薄弱环节
WordPress 核心由一支庞大的安全团队维护,并会自动安装小版本更新。插件和主题则不同。一个普通网站通常会运行十几个甚至更多插件,它们出自不同开发者之手,更新节奏各不相同——有些甚至已经完全无人维护。
一旦某个热门插件的漏洞被公开,自动化机器人往往在几小时内就会开始在互联网上搜寻仍在运行旧版本的网站。它们不在乎您的网站规模有多大。只要存在漏洞的文件还在您的服务器上,它们就会尝试利用。
最常见的陷阱是一个您根本没在使用的插件。停用插件并不能保护您:它的文件仍保留在服务器上,依然可以被直接访问,而这正是大多数此类漏洞被利用的方式。
“最新”不等于“安全” 一个网站即使运行着最新版本的 WordPress,仍可能在某个插件中存在高风险漏洞。cPGuard 会将两者分开显示,让您一眼就能看出区别。
cPGuard 现在能为您做什么
cPGuard 是 WebGee cPanel 主机内置的安全套件。除了恶意软件扫描和 Web 应用防火墙之外,它现在还会对您的整个账户运行 CMS Threats 扫描:
- 找出每一个 WordPress、Joomla 和 Drupal 安装,包括旧的副本和被遗忘的预发布(staging)文件夹。
- 对照已公开的漏洞(CVE)检查核心程序、每个插件和每个主题。
- 扫描安装目录中的恶意文件以及数据库中被感染的内容。
- 每周向您发送一封摘要邮件,标题为 Threats to CMS installations detected。
该功能适用于基于 cPanel 的共享主机、经销商主机和 Premium 主机——无需安装或手动开启。
如何解读每周邮件
顶部的四个数字统计的是您整个账户中的问题:
- Critical CMS Issues——至少存在一个已知漏洞的安装数量。
- Updates Pending——核心版本已过时的安装数量。
- CMS threats——在安装中发现的恶意文件。
- Database infections——在安装的数据库中发现的恶意内容。
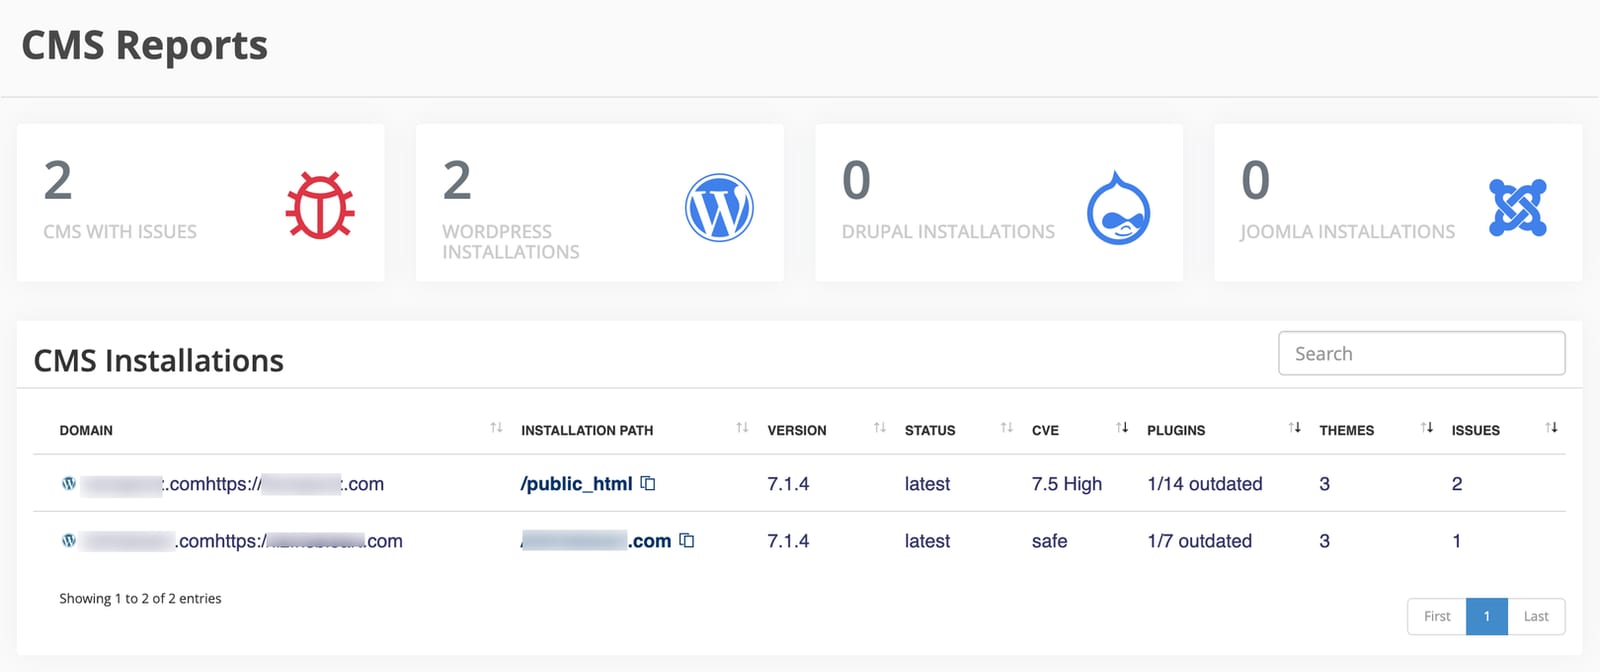
下方的表格列出了每个受影响的网站。其中有两列放在一起时很容易被误读。Status 仅描述 CMS 核心程序:latest 表示 WordPress 本身已是最新版本。CVE 显示的是整个安装中最严重的已知漏洞,通常来自某个插件或主题。评分满分为 10 分:4.0–6.9 为 Medium(中危),7.0–8.9 为 High(高危),9.0 及以上为 Critical(严重)。
因此,如果某一行显示 latest,旁边却是 High, 7.5,这并不矛盾。说明您的核心程序是最新的,但在其之上安装的某个组件存在已公开的漏洞。
如果“CMS threats”或“Database infections”大于零 说明网站已经被感染,而不仅仅是存在风险。请跳过更新步骤,直接清理网站——或者提交工单,我们的工程师会为您提供帮助。
在 cPanel 中找到存在漏洞的插件
- 在 cPanel 中,于“搜索工具”框中输入 cPGuard 并打开它。
- 选择 CMS Threats。
- 找到邮件中提到的安装。CVE 显示其最高评分,Plugins 显示过时插件的数量,Issues 统计 cPGuard 发现的所有问题。
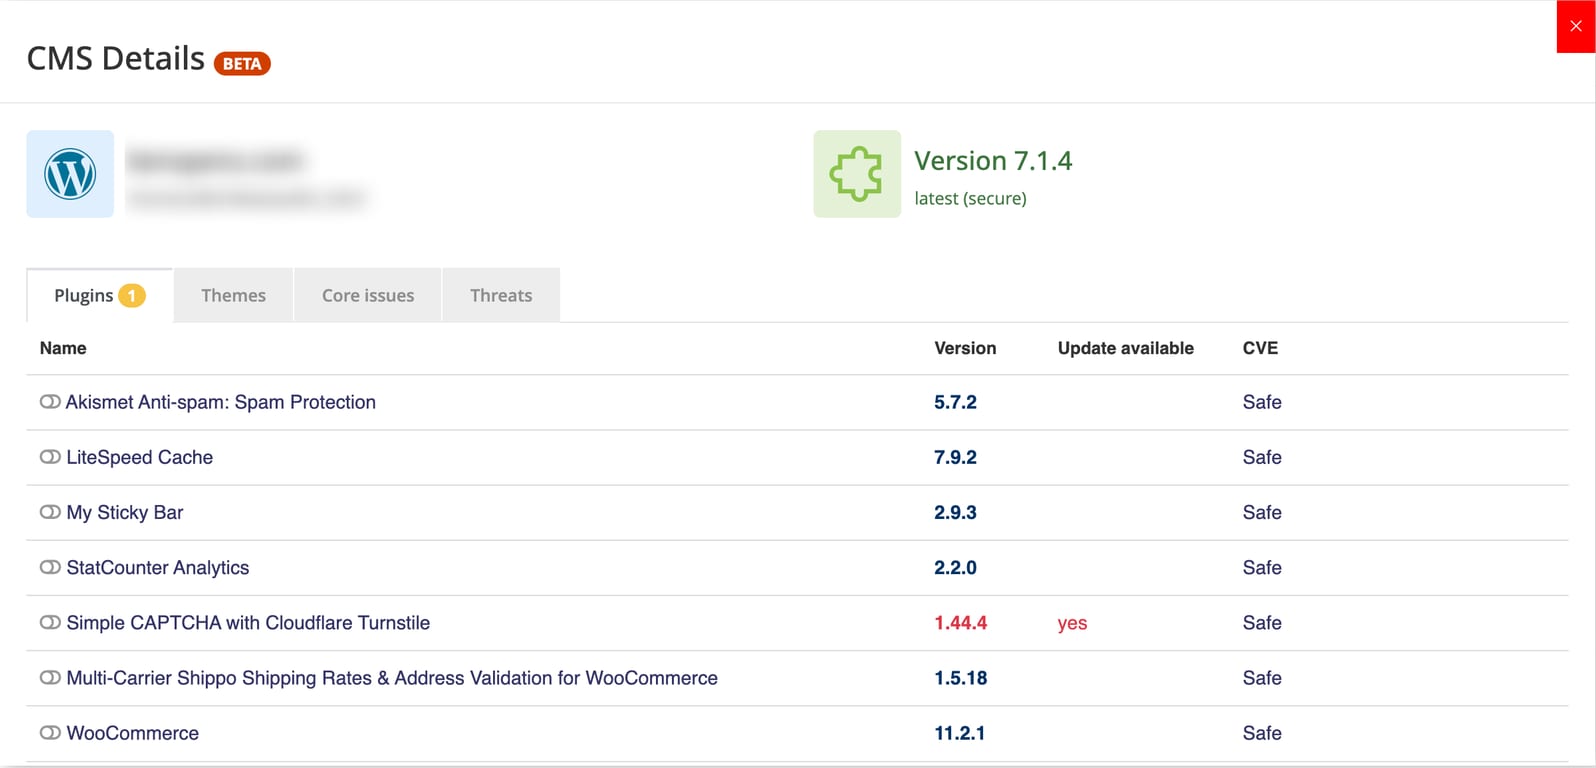
- 选择该安装以打开 CMS Details,并依次查看各个选项卡:Plugins、Themes、Core issues 和 Threats。
在 Plugins 和 Themes 选项卡中,版本号显示为红色且 Update available 下为 yes 的项目即为过时项目。CVE 列中显示的是评分而不是 Safe 的项目,就是邮件中报告的漏洞。请记下它的名称。
安全地修复问题
请先备份。在 WebGee,cPanel 中已有每日 JetBackup 快照,但新建一个备份只需几秒钟,而且能让任何更新都可以轻松撤销。
- 在
/wp-admin登录 WordPress 后台,打开 仪表盘 › 更新。 - 更新您在 cPGuard 中记下的每个插件或主题。
- 如果某个项目有 CVE 评分但没有可用更新,说明作者尚未修复该漏洞。请停用并删除它,然后换用一款仍在维护的替代品。
- 删除所有不再使用的插件和主题,包括已停用的。
# Prefer the command line? With SSH access, WP-CLI does the same in seconds:
wp plugin list --update=available
wp plugin update --all
# Remove a plugin you no longer use (deactivating is not enough)
wp plugin delete old-slider-plugin
确认修复成功
- 在 WordPress 中,“更新”页面不再显示任何待处理项目。
- 在 cPGuard › CMS Threats 中再次打开该安装。您已更新的项目在 CVE 列中现在显示为 Safe。
cPGuard 会按照自身的计划重新检查安装,因此页面可能需要一点时间才会更新。您的下一封每周邮件中应该不会再列出该网站。
仍然被列出?
- 您不认识这个安装。像
public_html/old这样的旧副本或被遗忘的预发布文件夹同样会被扫描——而它们也是常见的入侵途径。如果您不再需要该副本,请删除其文件夹和数据库。 - 更新失败。该插件可能需要更高版本的 PHP,您可以在 cPanel 中为每个网站单独切换 PHP 版本。
- 所有项目都显示 Safe,但邮件仍然不断发来。请提交工单,附上您的支持 PIN 和安装路径,我们会与您一起排查。
您专心经营业务,安全防护持续在线
大多数网站所有者没有时间去追踪自己安装的每个插件的漏洞信息。有了 CMS Threats 扫描,您就不必再为此操心:cPGuard 会持续监控您的安装,一旦有需要处理的问题,就会立即用直观的数字告诉您,并指明具体需要更新的插件。
这项功能是在 WebGee cPanel 主机已包含的所有服务之外的又一层保障——LiteSpeed 带来的高速性能、免费 SSL、每日备份、恶意软件扫描,以及 24/7 在线聊天的真人工程师支持。
常见问题
哪些 WebGee 套餐包含 cPGuard CMS Threats 扫描?
该功能适用于 WebGee 基于 cPanel 的共享主机、经销商主机和 Premium 主机上的 WordPress、Joomla 和 Drupal 网站。无需安装或手动开启。
cPGuard 多久扫描一次我的 WordPress 网站?
cPGuard 会按照自身的计划定期重新检查您的安装,并每周向您发送一封标题为“Threats to CMS installations detected”的摘要邮件。
邮件显示 Status: latest,但 CVE: High。我的网站安全吗?
Status 仅描述 WordPress 核心程序的状态。CVE 列显示的是整个安装中最严重的漏洞,通常来自某个插件或主题。请在 cPanel 中打开 cPGuard › CMS Threats 查看具体是哪一个,然后更新或删除它。
停用存在漏洞的插件就够了吗?
不够。已停用插件的文件仍保留在服务器上,依然可以被直接访问。如果您不使用某个插件,请将其删除。
如果存在漏洞的插件没有可用更新怎么办?
说明作者尚未修复该漏洞。请停用并删除该插件,并换用一款仍在积极维护的替代插件。
