
ووردبريس
أدلة السرعة والنقل والأمان والصيانة لتشغيل ووردبريس على WebGee، يكتبها المهندسون الذين يدعمونه كل يوم.
«There has been a critical error on this website»: كيف تصلح الخطأ الفادح في 10 دقائق
يعرض موقعك على WordPress سطرًا واحدًا فقط: «There has been a critical error on this website» (حدث خطأ فادح في هذا الموقع)، ولا شيء غيره. قد يبدو الأمر خطيرًا، لكن السبب في الغالب إضافة واحدة، أو القالب، أو تغيير في إصدار PHP، أو حد الذاكرة. إليك كيف تحدد السبب وتعيد موقعك للعمل خطوة بخطوة.
اربط Claude أو أي مساعد ذكاء اصطناعي آخر بموقع WordPress الخاص بك: إعداد آمن باستخدام MCP Adapter
أصبح لدى WordPress الآن طريقة رسمية تتيح لمساعدي الذكاء الاصطناعي مثل Claude العمل على موقعك مباشرةً، بدلًا من الاكتفاء بكتابة نصوص تنسخها وتلصقها بنفسك. نوضح لك هنا ما الذي يفعله MCP Adapter، وكيف تربطه في نحو 15 دقيقة، وما إعدادات الأمان المهمة قبل أن تمنح الذكاء الاصطناعي صلاحية الوصول إلى موقع ق
Google يعرض إعلانات أدوية على موقع WordPress الخاص بك دون أن تراها: كيف تكتشف رسائل SEO المزعجة المخفية وتزيلها
بعض إصابات WordPress الحالية مصممة لتختفي عنك عمدًا. فهي تعرض المحتوى المزعج لـ Google وحده، وتعيد توجيه بعض الزوار فقط، وتتخفى في صورة إضافة تحمل اسم موقعك. إليك كيف تعرف ما إذا كان موقعك مصابًا، وكيف تنظفه تنظيفًا صحيحًا، وكيف تمنع عودة الإصابة.
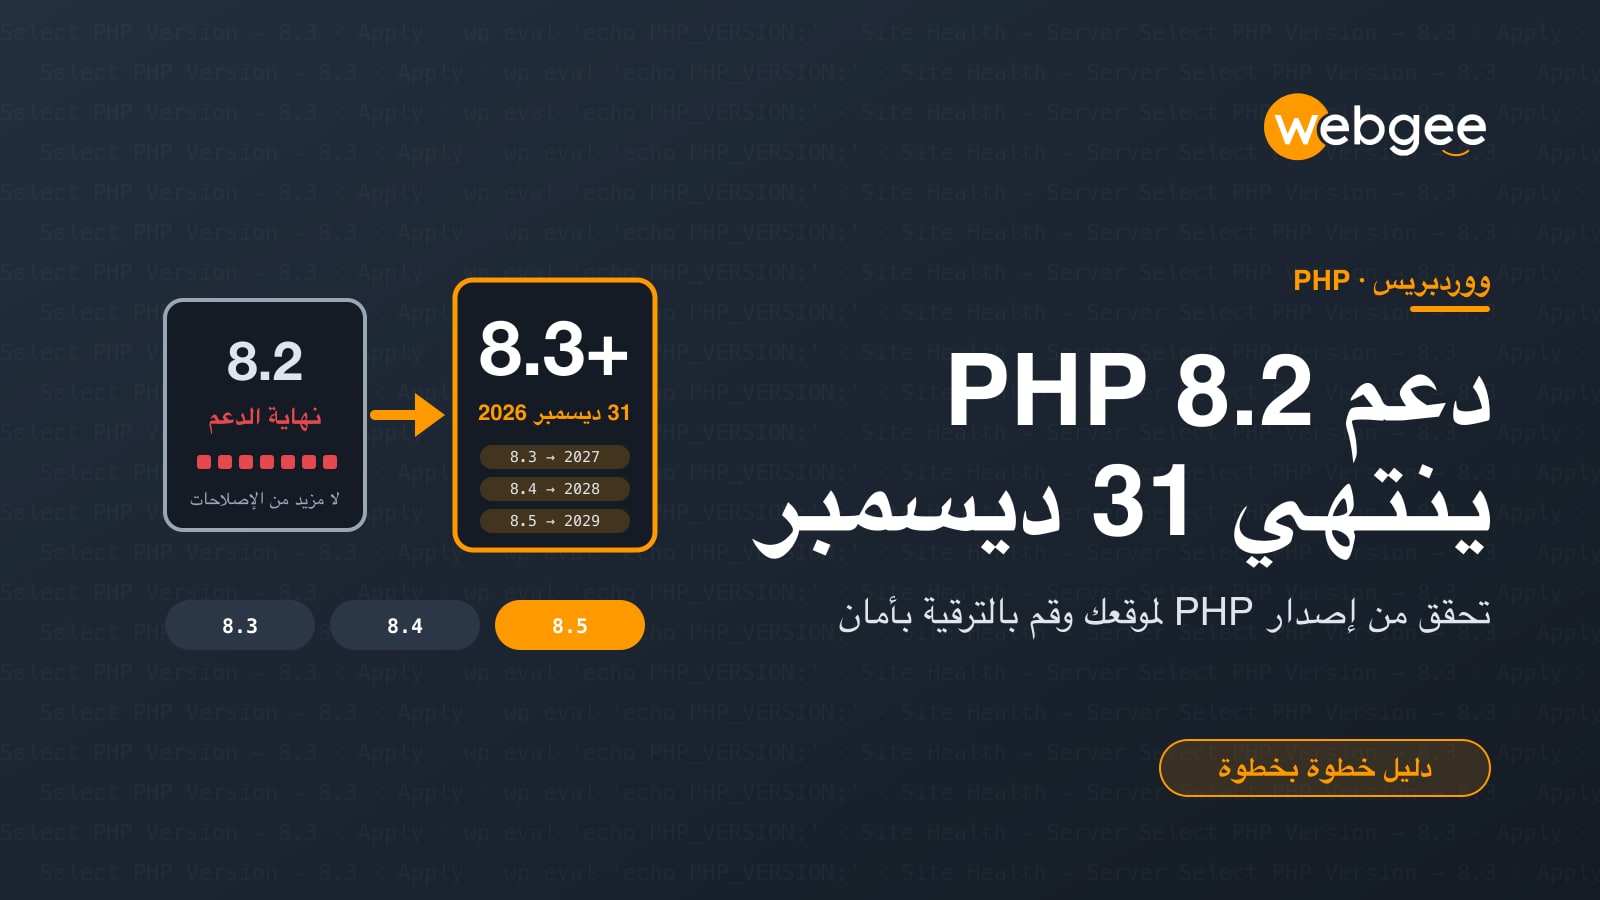
توقف تحديثات الأمان لـ PHP 8.2 في 31 ديسمبر. هل موقع WordPress الخاص بك مستعد؟
في 31 ديسمبر 2026، تنضم PHP 8.2 إلى الإصدارات 8.1 و8.0 و7.4 في قائمة الإصدارات التي لم تعد تحصل على أي تحديثات أمنية، وأي ثغرة جديدة ستبقى مفتوحة إلى الأبد. إليك طريقة معرفة إصدار PHP الذي يعمل عليه موقع WordPress الخاص بك، واختيار الإصدار الجديد المناسب، والترقية دون أن يتعطل أي شيء.
الجمعة البيضاء على WooCommerce: خطة من 3 أسابيع ليبقى متجرك سريعًا حين تتدفق الطلبات
تحل الجمعة البيضاء (Black Friday) يوم 27 نوفمبر. والمتاجر التي تخسر مبيعات في ذلك اليوم تخسرها عادةً بسبب بطء صفحة الدفع أو تعطل الموقع، لا بسبب أسعار المنافسين. إليك خطة أسبوعًا بأسبوع لتجهيز متجر WooCommerce، بدءًا من التخزين المؤقت وتخزين الطلبات، وصولًا إلى اختبار الضغط وتجميد التغييرات.
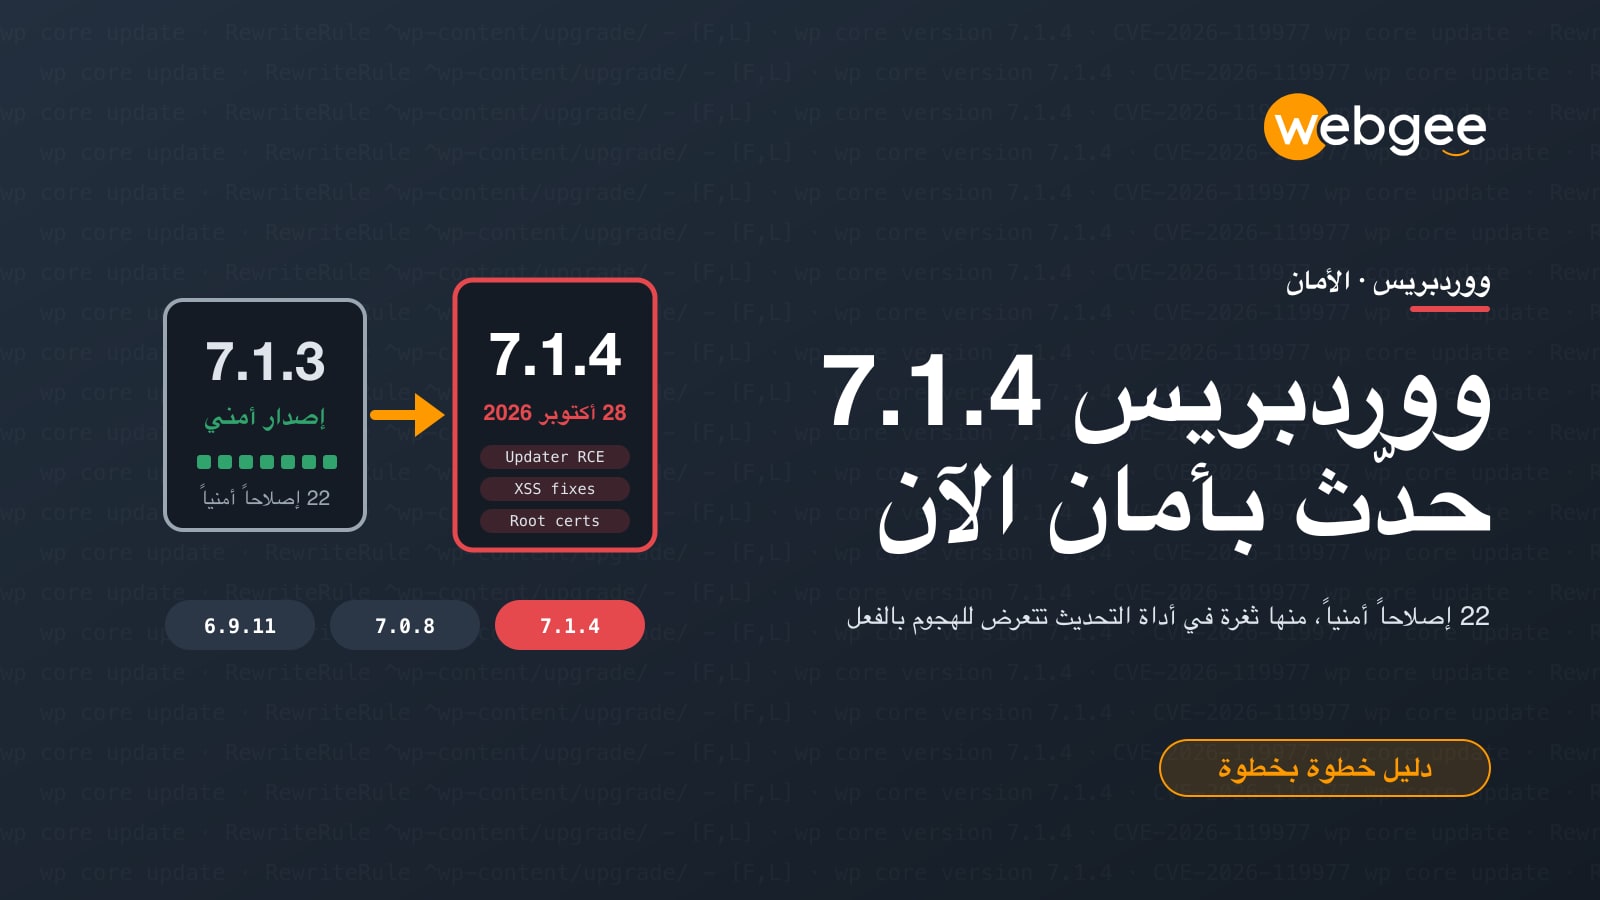
WordPress 7.1.4: المهاجمون يستهدفون بالفعل ثغرة أداة التحديث التي يعالجها. حدِّث موقعك بأمان اليوم
يعالج WordPress 7.1.4 عدد 22 مشكلة أمنية، من بينها ثغرة تتيح للمهاجم تشغيل تعليمات برمجية على موقعك دون تسجيل الدخول أثناء تشغيل تحديث النواة. وقد بدأت محاولات الهجوم بعد تسع دقائق فقط من نشر أول قاعدة جدار حماية. إليك طريقة التحديث دون ترك تلك الثغرة مفتوحة.
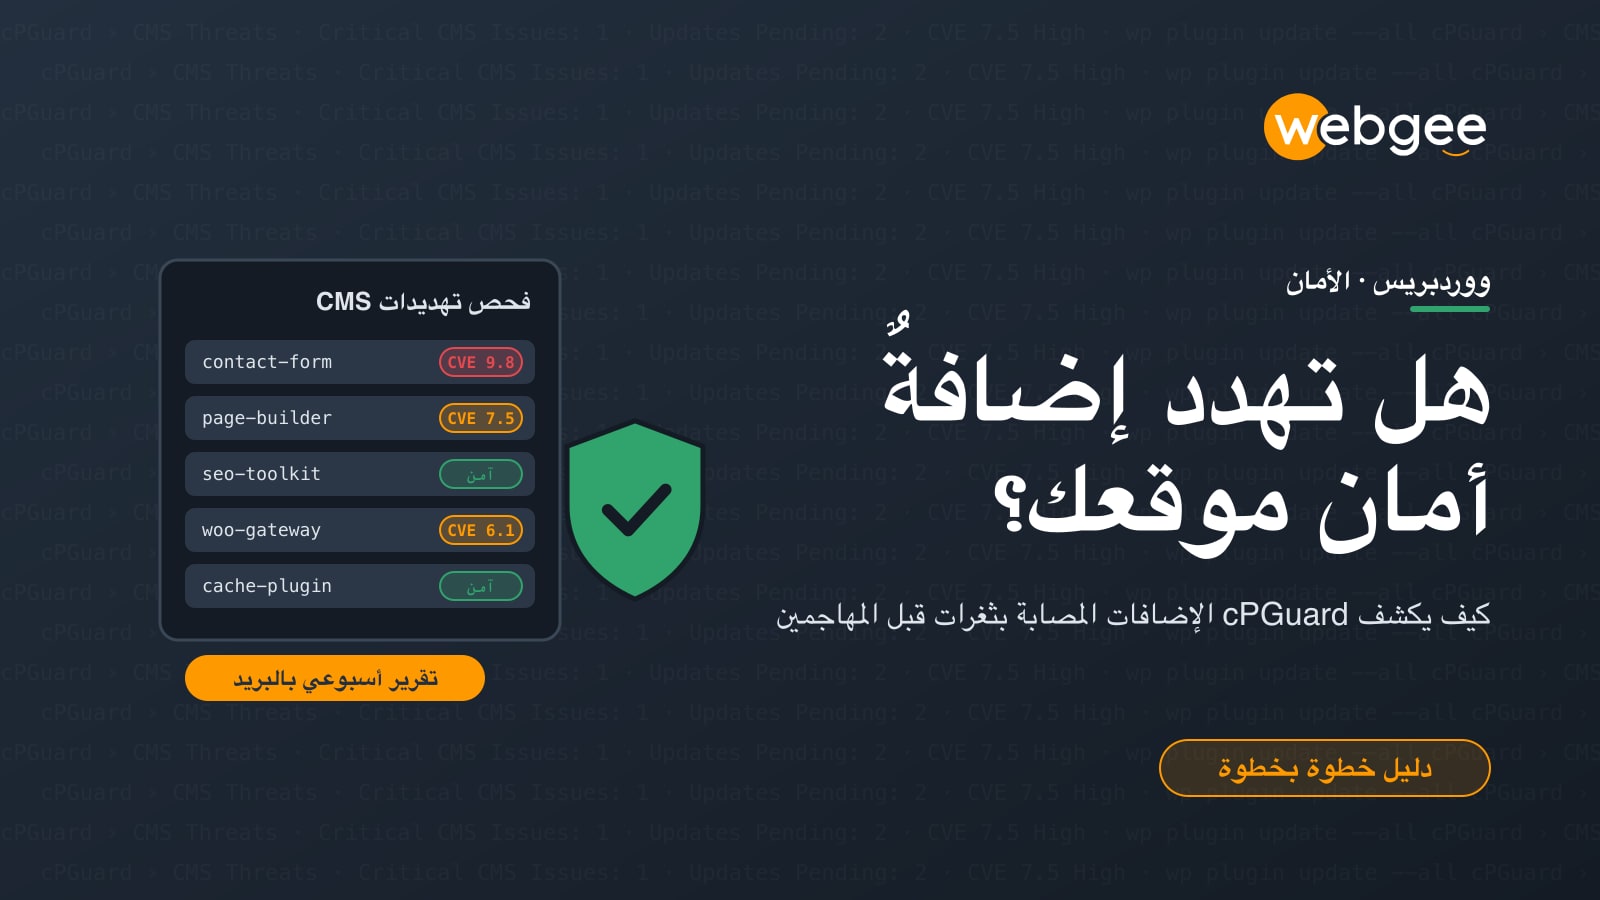
هل تُعرِّض إضافةٌ ما موقع WordPress الخاص بك للخطر؟ إليك كيف يكتشفها cPGuard الآن نيابةً عنك
تبدأ معظم عمليات اختراق مواقع WordPress من إضافة قديمة، لا من WordPress نفسه. أصبح cPGuard من WebGee يفحص الآن كل موقع WordPress وJoomla وDrupal بحثًا عن الثغرات المعروفة، ويرسل إليك تقريرًا أسبوعيًا عبر البريد الإلكتروني. إليك كيف تقرأ هذا التقرير وتعالج ما يكتشفه.
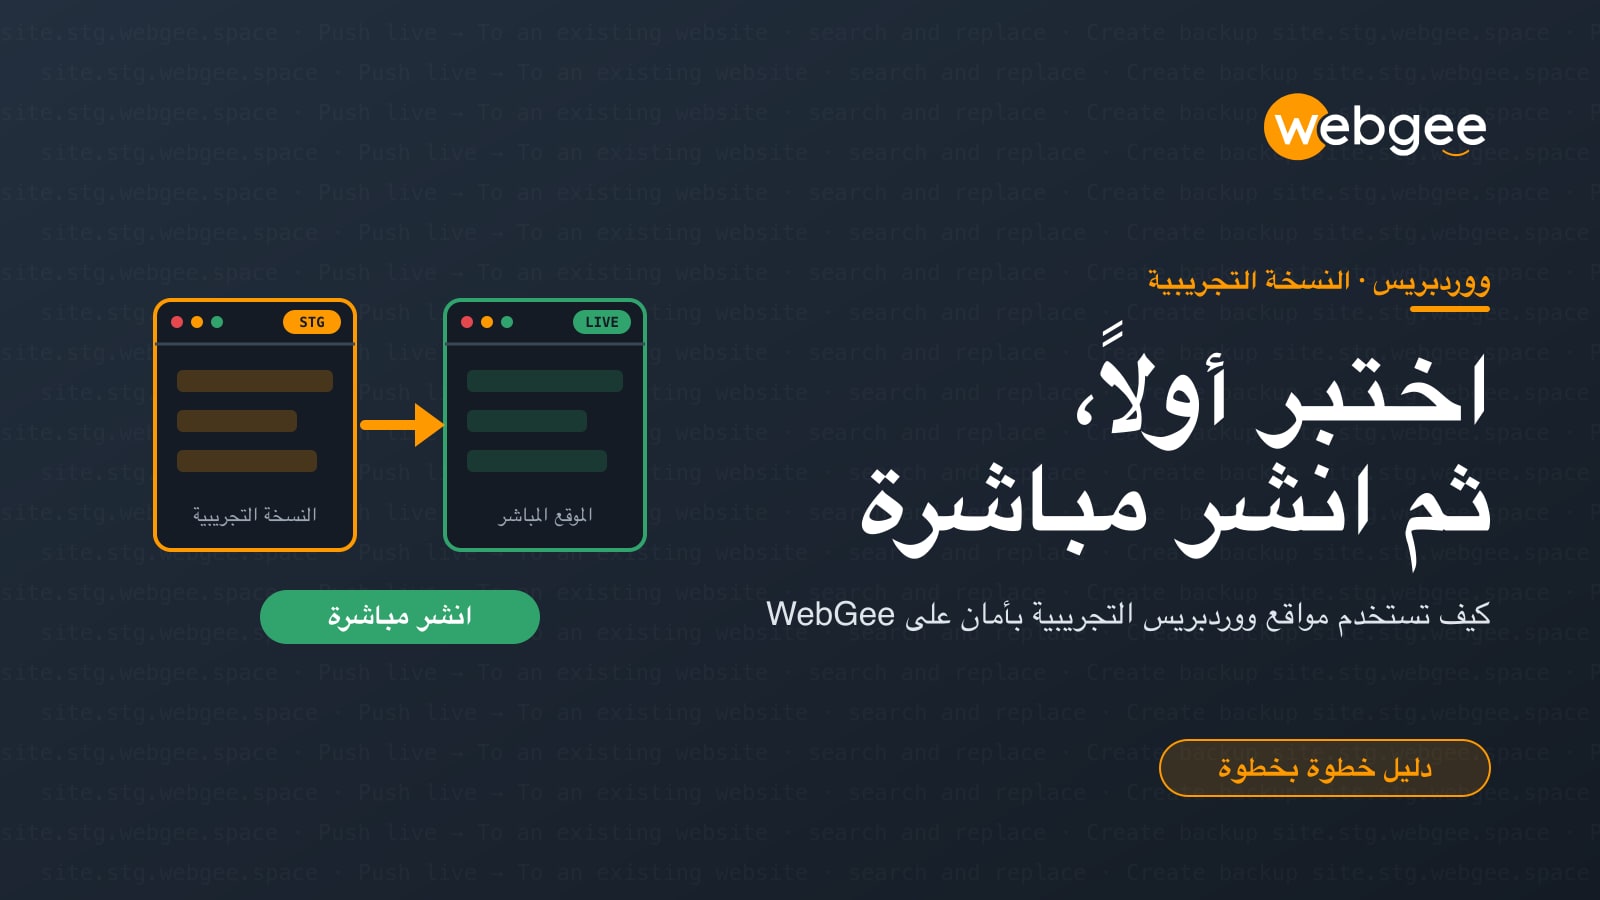
مواقع التجربة (Staging) في WordPress: اختبر تغييراتك بأمان ثم انشرها على موقعك المباشر
يتيح لك موقع التجربة اختبار تحديثات WordPress وإعادة التصميم وتغييرات WooCommerce على نسخة خاصة قبل أن تصل إلى زوار موقعك. إليك طريقة إنشائه على WebGee WordPress Cloud، ونشره على الموقع المباشر بأمان، وحماية الطلبات الواردة إلى متجرك.
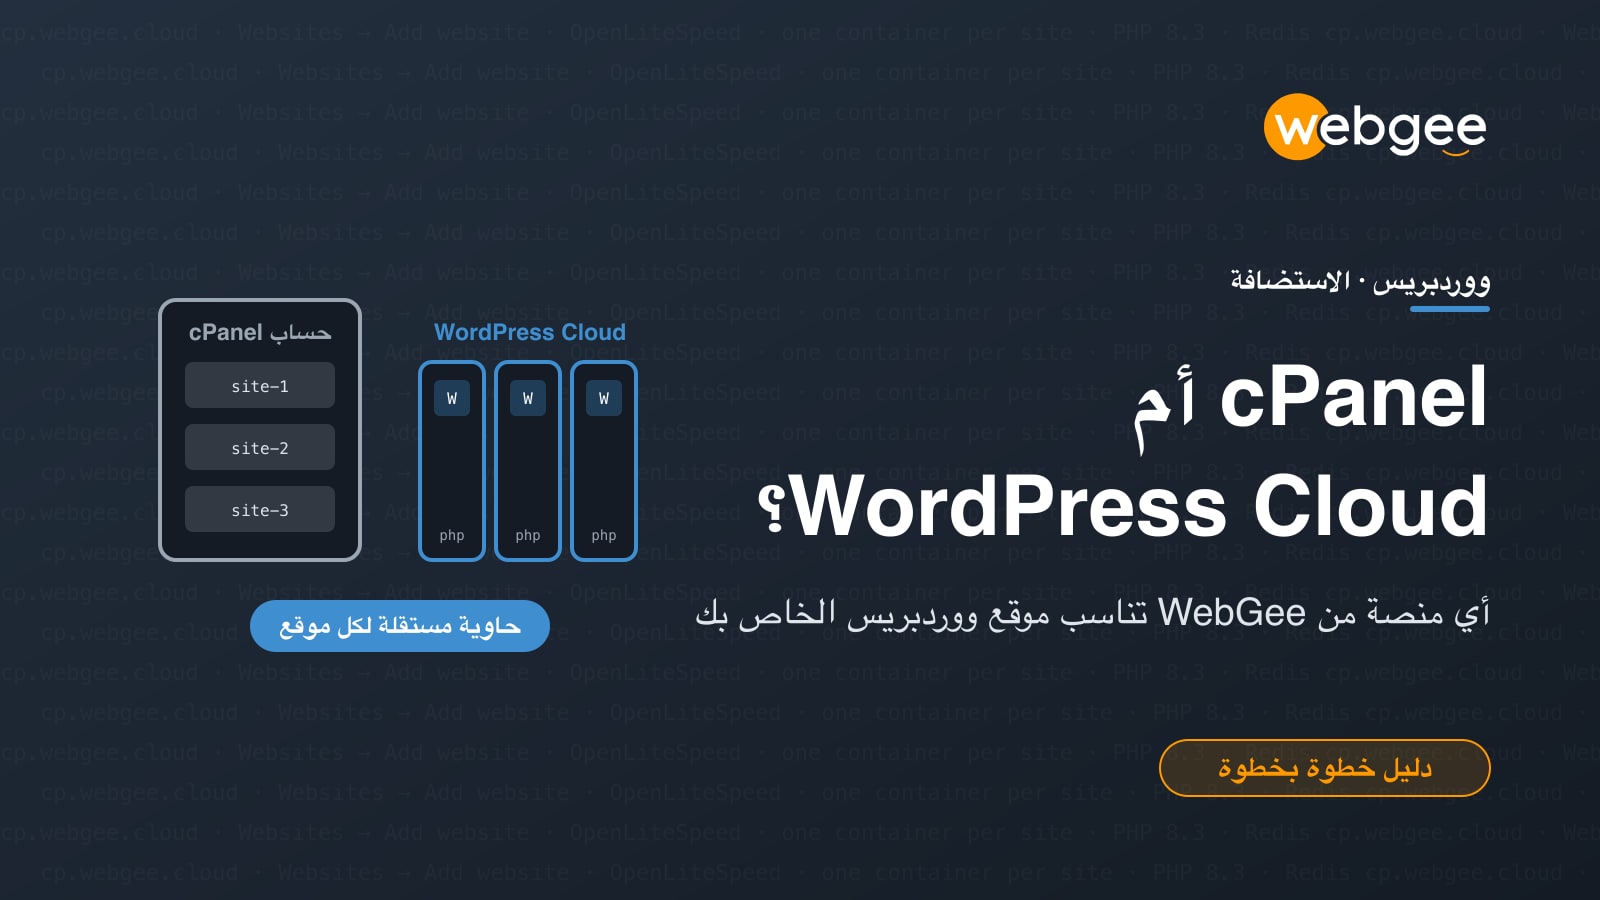
استضافة cPanel أم WordPress Cloud المُدارة: أيهما يناسب موقعك؟
تشغّل WebGee مواقع WordPress على استضافة cPanel وعلى WordPress Cloud، حيث يحصل كل موقع على حاوية خاصة به. نوضح هنا الفرق بينهما، ولمن يناسب كلٌّ منهما، وكيف يبدو العمل داخل WordPress Cloud.
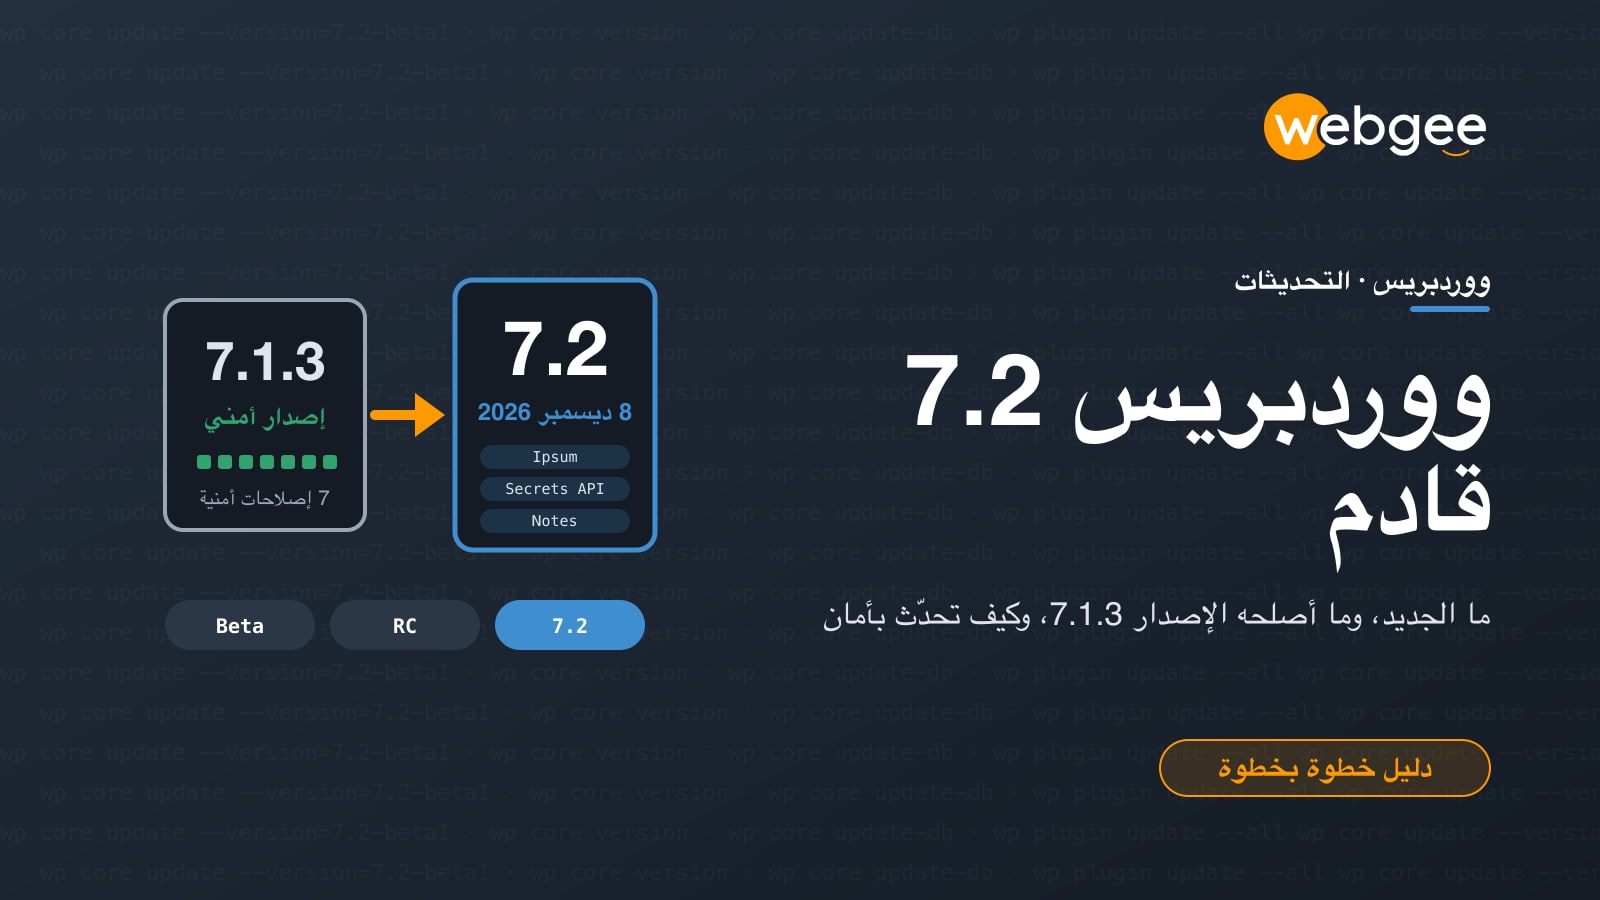
WordPress 7.2 قادم (والإصدار 7.1.3 إصدار أمني): ما الجديد وكيف تحدّث موقعك بأمان
يعالج WordPress 7.1.3 سبع ثغرات أمنية، ويصل WordPress 7.2 في 8 ديسمبر مع قالب افتراضي جديد وواجهة Secrets API ولوحة تحكم أسرع. إليك ما يتغير وكيف تختبره بأمان.
موقع ووردبريس لديك على استضافة أخرى؟ سننقله لك.
منصة LiteSpeed Enterprise وتخزين NVMe وفريق خبراء على مدار الساعة، مع نقل دون توقف.